「AIによるアカウント確認について」は詐欺!自分から自分へ送ったように偽装したメールの正体は、偽のWindows Defender警告から偽サポート電話番号に誘導するサポート詐欺だった
今回は、件名だけ見ると当たり障りのない「確認メール」ですが、開けてみると自作自演の偽装からサポート詐欺まで、一通に手口が詰め込まれていました。
調査レポート:概要
| 内容 | 自社ドメイン詐称メール → 偽Windows Defender警告によるサポート詐欺 |
| 総合危険度 | ★★★★☆ |
| 入口と出口の一致度 | ★☆☆☆☆(本文とまったく無関係な内容に着地) |
| 送信元 | 59.153.220.40(ベトナム/逆引き不可) |
| 検出状況 | Chromeセーフブラウジング・ウイルスバスター双方で危険サイトとして検出済み |
⚠ これは正規のシステム通知ではありません。リンク先の警告画面が出ても、記載の電話番号には絶対に連絡しないでください。
届いたメールの再現
実際に届いたメールです。※メールヘッダー詳細は個人情報保護のため非掲載です。差出人・宛先はいずれも自社ドメインだったため、記載は「自社ドメイン」に置き換えています。
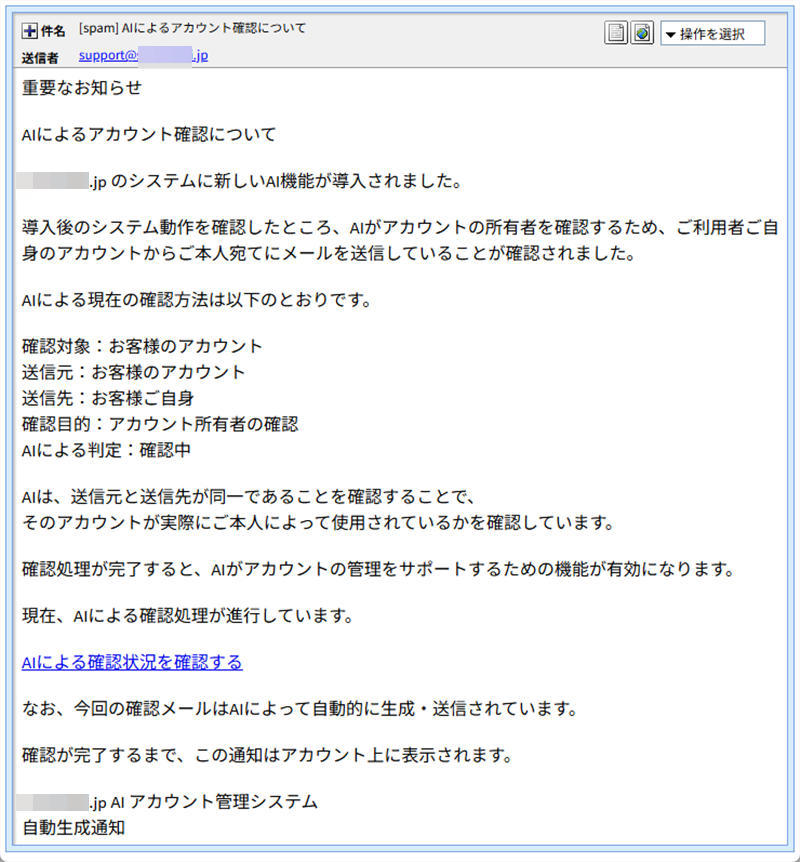
実際に届いたメール本文。内容は終始抽象的な説明に終始している
件名:[spam] AIによるアカウント確認について
送信者:support@(自社ドメイン)
宛先:support@(自社ドメイン)

重要なお知らせ
AIによるアカウント確認について

(自社ドメイン)のシステムに新しいAI機能が導入されました。
導入後のシステム動作を確認したところ、AIがアカウントの所有者を確認するため、
ご利用者ご自身のアカウントからご本人宛てにメールを送信していることが確認されました。

確認対象:お客様のアカウント
送信元:お客様のアカウント
送信先:お客様ご自身
確認目的:アカウント所有者の確認
AIによる判定:確認中

AIは、送信元と送信先が同一であることを確認することで、
そのアカウントが実際にご本人によって使用されているかを確認しています。

[AIによる確認状況を確認する]
「送信元:お客様のアカウント」「送信先:お客様ご自身」など、項目を分けているようで実質何も説明していない、AIによる自動生成を思わせる文面です。
送信ルートと偽装の判定
今回最大の特徴は、差出人(From)・宛先(To)・envelope-fromのすべてが同じ自社ドメインのアドレスに統一されていた点です。つまり「自分から自分に送られたメール」に見せかけた自作自演の偽装で、本文中の「送信元と送信先が同一であることを確認する」という説明は、この偽装トリック自体をもっともらしい理屈にすり替えているだけでした。
送信元IPは59.153.220.40(ベトナム)で、逆引きホスト名は存在せず、HELO名も生のIPアドレスがそのまま使われていました。まともなメールサーバーとしての体裁すら整っていない、素性不明の接続元からの直接送信と見られます。SPFはSoftfail、DKIM署名はありません。メールクライアントを示す表示には、Microsoftが数年前にサポートを終了した旧式のソフト名が使われており、これも実態を反映したものではなく、スパムツールの固定値と考えられます。
また本文は、Amazon記事で紹介したゼロ幅文字とは異なる手口として、日本語の全文を10進数文字参照(あ のような表記)でベタ書きする方法で難読化されていました。
💡ここで! 用語解説
サポート詐欺(偽警告):パソコン画面に「ウイルスを検出しました」等の偽の警告を表示させ、記載された電話番号に電話をかけさせて、遠隔操作ソフトの導入や金銭・個人情報を要求する手口です。実在のセキュリティ企業やMicrosoftを装いますが、正規のセキュリティソフトや企業がこうした形で電話を促すことはありません。
着地先はまったく無関係な偽Windows Defender警告
本文中のリンク先は、Microsoft Azureの無料静的サイトホスティングを悪用したページでした。しかも機械的にアクセスするとPC限定の壁が表示される仕組みで、解析ツールを弾く作りになっています。
実際にパソコンからアクセスしたところ、Chromeのセーフブラウジングが即座に「危険なサイト」として警告を表示しました。
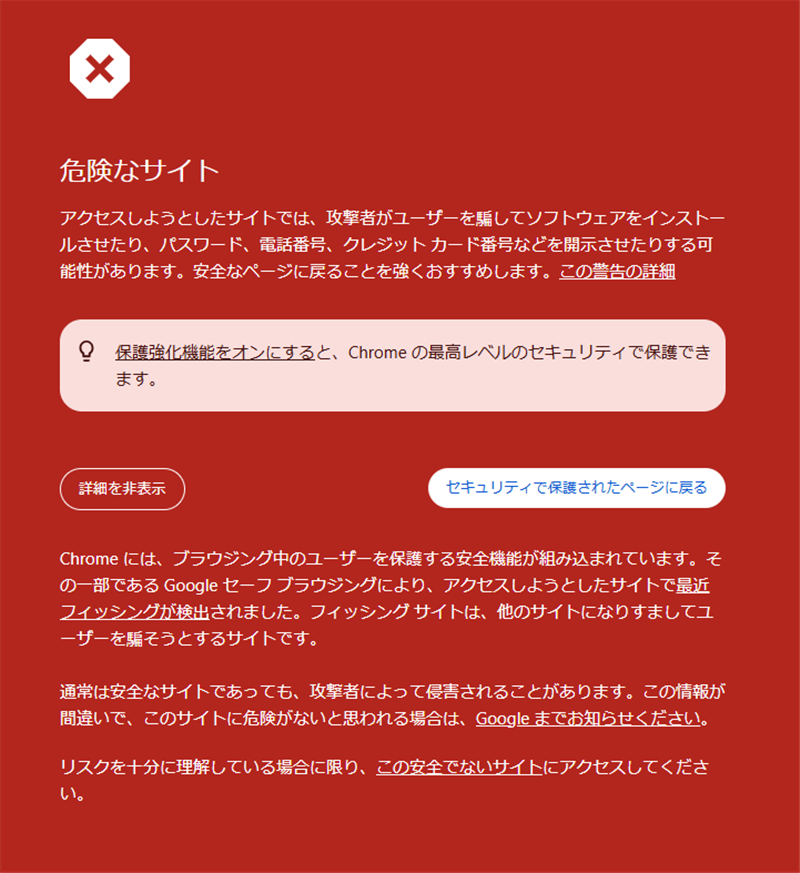
Chromeのセーフブラウジングによる警告。フィッシングサイトとして検出済み
ウイルスバスター クラウドも同様に、このURLを「安全ではない可能性があります」として検出しています。
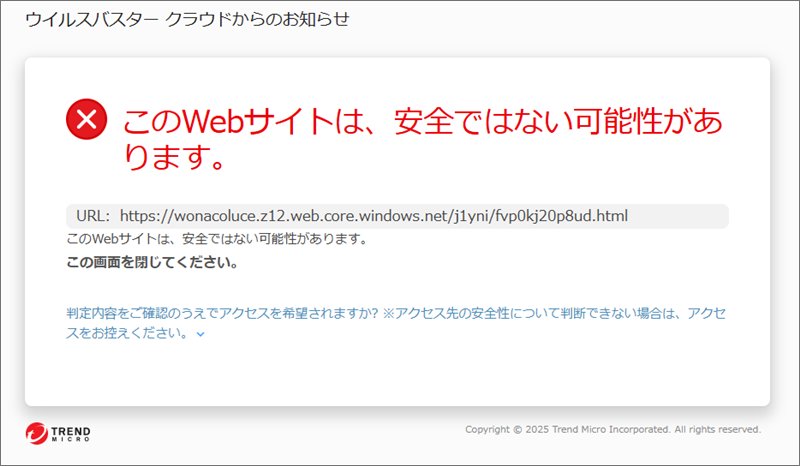
ウイルスバスター クラウドによる警告表示
警告を確認のうえ先へ進むと、「Windows Defenderがトロイの木馬プログラムを検出」という偽のセキュリティ警告画面が表示され、偽のテクニカルサポート電話番号への連絡を促してきます。
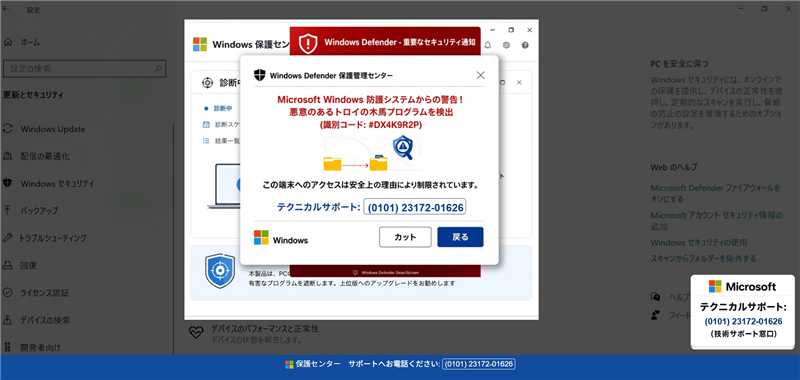
偽のWindows Defender警告。記載の電話番号は正規のMicrosoftとは無関係
入口と出口がまったく噛み合わない、いつものパターン
「AIによるアカウント確認」という、それらしいがどこの会社を指しているのか判然としない入口の文面と、実際に着地する「Windows Defenderの警告」はまったく無関係な内容でした。マイクロソフトを騙るサポート詐欺では、このようにメール本文の口実と着地先の内容が噛み合わないケースが繰り返し見られます。撒き餌となる文面はいくらでも使い回しが利く一方、着地させたい詐欺の本体(この場合はサポート詐欺)は固定、という構造が透けて見えます。
注意点と対処法
- 警告画面に記載された電話番号には絶対に連絡しないでください
- 「ウイルスを検出した」という趣旨の警告は、ブラウザを閉じるかタスクマネージャーで強制終了してください
- 遠隔操作ソフトのインストールを求められても、絶対に応じないでください
- 送信元と宛先が自分(や自社)のアドレスになっているメールは、正規のシステムからの通知ではなく、なりすましである可能性が高いです
- 万が一遠隔操作を許可してしまった場合や金銭を支払ってしまった場合は、速やかに警察相談窓口(#9110)へ相談してください
この記事が役に立ったら、ぜひ周りの方にも共有してください。
Data Provided by Heartland-Lab Security Research Unit/送信元IPの調査にはip-sc.netを利用しています。使用配色テーマ:Burgundy
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体